پادشاهِ کُدنویسا شو!
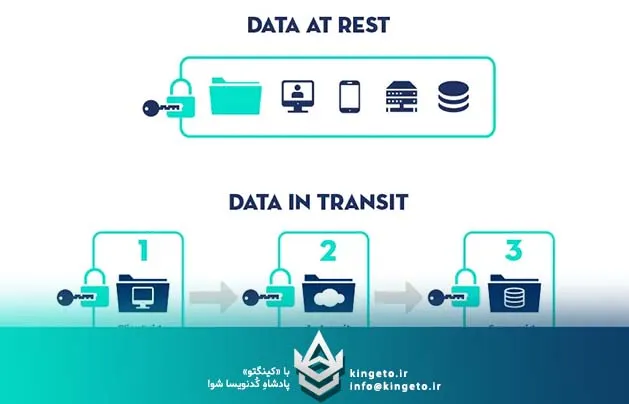
عدم پیادهسازی سازوکارهای امنیتی مناسب در هر یک از این دو حالت، عواقب جبرانناپذیری نظیر نشت اطلاعات حساس، آسیب به اعتبار سازمان، جرایم سنگین قانونی (نظیر عدم رعایت استانداردهای GDPR، PCI-DSS یا HIPAA) و دسترسیهای غیرمجاز را به همراه خواهد داشت.
این مقاله تخصصی به تحلیل عمیق چالشهای امنیتی، پروتکلها، الگوریتمها، معماریها و بهترین روشها (Best Practices) برای حفاظت از دادهها در هر دو حالت میپردازد.
برای دستیابی به یک مدل امنیتی چندلایه (Defense in Depth)، ابتدا باید تعریف دقیقی از حالتهای داده داشته باشیم:
امنیت دادهها در حالت استراحت بر روی جلوگیری از دسترسی غیرمجاز فیزیکی یا منطقی به رسانههای ذخیرهسازی تمرکز دارد. اگر مهاجم بتواند لایههای دفاعی شبکه یا کنترل دسترسی سیستمعامل را دور بزند، رمزنگاری در لایه ذخیرهسازی، آخرین خط دفاعی به شمار میرود.
در لایه ذخیرهسازی، استفاده از الگوریتمهای رمزنگاری متقارن (Symmetric Encryption) به دلیل سرعت و کارایی بالا استاندارد صنعت است:
AES (Advanced Encryption Standard): الگوریتم AES با کلیدهای ۱۲۸، ۱۹۲ و ۲۵۶ بیتی استاندارد طلایی رمزنگاری دادههاست. توصیه مهندسی برای حداکثر امنیت، استفاده از AES-256 است.
حالتهای عملیاتی (Block Cipher Modes):
CBC (Cipher Block Chaining): حالت سنتی که نیاز به Vector Initialization (IV) تصادفی دارد.
GCM (Galois/Counter Mode): حالت پیشنهادی و استاندارد جدید به دلیل ارائه AEAD (Authenticated Encryption with Associated Data)؛ این حالت علاوه بر رمزنگاری، اصالت و یکپارچگی دادهها را نیز تضمین کرده و از حملات دستکاری (Tampering) جلوگیری میکند.
توسعهدهندگان و معماران سیستم میتوانند رمزنگاری را در سطوح مختلفی پیادهسازی کنند:
[ Full Disk / OS Level Encryption (BitLocker / LUKS) ]
        │
        ▼
[ Database File / Tablespace Level (TDE) ]
        │
        ▼
[ Application / Field Level Encryption (FLE) ]
الف) Full Disk Encryption (FDE)
در این سطح، تمامی پارتیشن یا دیسک سخت رمزنگاری میشود.
تکنولوژیها: BitLocker (ویندوز)، LUKS (لینوکس)، FileVault (مک).
مزایا: شفافیت کامل برای اپلیکیشنها و عدم نیاز به تغییر در کد؛ محافظت کامل در صورت سرقت فیزیکی دیسک.
معایب: عدم آسیبپذیری در برابر مهاجمی که دسترسی سطح ریشه (Root/Admin) به سیستمعامل در حال اجرا دارد.
ب) Transparent Data Encryption (TDE)
TDE رمزنگاری را در سطح پایگاه داده (فایلهای داده، logها و پشتیبانها) انجام میدهد.
پشتیبانی: SQL Server, Oracle, PostgreSQL, MySQL.
مزایا: عدم نیاز به تغییر کد برنامههای متصل به دیتابیس؛ جداسازی وظایف (SoD) بین مدیر دیتابیس (DBA) و مدیریت کلیدها.
ج) Application-Level / Field-Level Encryption (FLE)
حساسترین ستونها یا دادهها (مانند شماره کارت بانکی، کدملی، رمز عبور) مستقیماً درون کد اپلیکیشن پیش از ذخیرهسازی در دیتابیس رمزنگاری میشوند.
مزایا: حتی اگر دیتابیس یا سیستمعامل به طور کامل نفوذپذیر شوند، دادهها همچنان بدون کلید رمزنگاری اپلیکیشن غیرقابل خواندن هستند.
معایب: پیچیدگی در کدنویسی، از دست رفتن قابلیتهای جستجو (Searchability) و ایندکسگذاری روی دادههای رمزنگاریشده (مگر با استفاده از روشهایی نظیر deterministic encryption یا searchable encryption).
دادهها هنگام عبور از کانالهای ارتباطی شبکه در معرض حملاتی چون Man-in-the-Middle (MitM)، Eavesdropping (شنود)، Packet Sniffing و Replay Attacks قرار دارند.
الف) TLS (Transport Layer Security)
TLS جانشین امن SSL است و استاندارد اصلی امنسازی ارتباطات وب (HTTPS)، ایمیل (SMTPS/IMAPS)، و ارتباطات REST/gRPC محسوب میشود.
TLS 1.3: جدیدترین و امنترین نسخه TLS. با حذف الگوریتمهای ضعیف و قدیمی (مانند RC4, MD5, SHA-1 و حالتهای غیر AES) و کاهش Handshake از ۲ رفتوبرگشت (RTT) به ۱ RTT، سرعت و امنیت را به طور همزمان ارتقا داده است.
Forward Secrecy (FS) / Ephemeral Diffie-Hellman (ECDHE): این ویژگی تضمین میکند که حتی اگر کلید خصوصی سرور در آینده لو برود، ترافیکهای ضبطشده گذشته قابل رمزگشایی نخواهند بود.
ب) Mutual TLS (mTLS)
در احراز هویت معمولی TLS، فقط کلاینت هویت سرور را بررسی میکند. اما در mTLS، هر دو سمت (کلاینت و سرور) گواهینامههای X.509 یکدیگر را اعتبارسنجی میکنند.
کاربرد: معماری Microservices، ارتباطات Service-to-Service، شبکه Mesh (مانند Istio/Linkerd) و APIهای حساس مالی (Open Banking).
ج) IPsec و VPNs
رمزنگاری در لایه شبکه (Network Layer - Layer 3 OSI) که برای ایجاد تونلهای امن بین دو شبکه (Site-to-Site) یا کلاینت و شبکه سازمان (Remote Access) استفاده میشود.
امنیتیترین الگوریتمهای رمزنگاری در صورت مدیریت نادرست کلیدها بیارزش خواهند شد. اصل کرکوفس (Kerckhoffs's principle) بیان میکند که امنیت یک سیستم باید متکی بر محرمانه بودن کلید باشد، نه محرمانه بودن الگوریتم.
تولید (Generation): استفاده از تولیدکنندههای شماره تصادفی با آنتروپی بالا (CSPRNG).
ذخیرهسازی (Storage): کلیدها هرگز نباید در کنار دادههای رمزنگاریشده یا درون کد برنامه (Hardcoded) ذخیره شوند.
چرخش کلید (Key Rotation): تغییر دورهای کلیدها برای کاهش ریسک افشای آنها.
لغو و نابودی (Revocation & Destruction): امحای ایمن کلیدهای منقضی یا لو رفته.
KMS (Key Management Services): سرویسهای مدیریت کلید ابری مانند AWS KMS, Azure Key Vault, Google Cloud KMS.
HSM (Hardware Security Module): تجهیزات سختافزاری اختصاصی و ایزوله که عملیات ریاضی رمزنگاری و نگهداری کلیدها را در امنترین سطح فیزیکی و منطقی (استاندارد FIPS 140-2/140-3) انجام میدهند.
HashiCorp Vault: ابزار محبوب متنباز برای مدیریت مدیریت Secrets، API Keys و سرویسهای Encryption-as-a-Service.
| ویژگی / معیار | داده در حال استراحت (Data at Rest) | داده در حال انتقال (Data in Transit) |
| محل تهدید اصلی | ذخیرهساز، دیتابیس، دیسکهای فیزیکی، Backups | کانالهای شبکه، سوئیچها، روترها، Wi-Fi |
| اصلیترین تهدیدات | سرقت فیزیکی دیسک، نفوذ به دیتابیس، اکسپلویت سیستمعامل | حملات MitM، شنود (Eavesdropping)، Replay Attack |
| پروتکلها / راهکارهای اصلی | AES-256-GCM, TDE, BitLocker/LUKS, FLE | TLS 1.3, mTLS, IPsec, SSH, HTTPS |
| محل پیادهسازی | لایه OS، لایه DBMS، لایه Storage یا درون کد | لایه شبکه، لایه انتقال (Transport) و لایه کاربردی |
| مکانیزم احراز هویت | کنترل دسترسی (IAM)، RBAC، کلید رمزنگاری | گواهینامههای دیجیتال (X.509)، PKI |
| تأثیر بر کارایی (Performance) | تأخیر در I/O دیسک و مصرف CPU موقع خواندن/نوشتن | تأخیر زمان Handshake شبکه و CPU Overhead |
برای حصول اطمینان از پیادهسازی حداکثر امنیت، رعایت الگوی Defense in Depth توصیهشده زیر ضروری است:
[ ] استفاده از AES-256: از الگوریتمهای قدیمی مانند DES، 3DES یا Blowfish به هیچ عنوان استفاده نکنید.
[ ] جداسازی کلید و داده: کلیدهای رمزنگاری را در یک KMS یا HSM مجزا نگهداری کنید.
[ ] رمزنگاری پشتیبانها: تمام Backupها را قبل از انتقال به ذخیرهساز ثانویه رمزنگاری کنید.
[ ] Hash کردن دادههای یکطرفه: برای گذرواژهها از الگوریتمهای Hash کند و salted مانند Argon2id یا bcrypt استفاده کنید، نه رمزنگاری قابل بازگشت.
[ ] اجبار به TLS 1.3 یا حداقل TLS 1.2: نسخههای SSL 2.0/3.0 و TLS 1.0/1.1 را بر روی تمام سرورها بهطور کامل غیرفعال کنید.
[ ] استفاده از HSTS (HTTP Strict Transport Security): مرورگرها را مجبور کنید همیشه از HTTPS استفاده کنند تا از حملات SSL Stripping جلوگیری شود.
[ ] اجرای mTLS در شبکههای داخلی: تمام ارتباطات Microservice به Microservice را با mTLS ایمنسازی کنید.
[ ] Certificate Pinning: در برنامههای موبایل، گواهینامه یا کلید عمومی سرور را Pin کنید تا از حملات MITM با گواهیهای جعلی جلوگیری شود.
امنیت دادهها یک ویژگی الحاقی نیست، بلکه یک پیرامون معماری (Architectural Concern) است که باید از روز اول طراحی سیستم (Security by Design) لحاظ شود. حفاظت از Data at Rest ضمانت میکند که در صورت افتادن دیسکها یا دیتابیس به دست افراد غیرمجاز، اطلاعات غیرقابل خواندن باقی بمانند؛ و ایمنسازی Data in Transit تضمین میکند که کانال ارتباطی میان کلاینتها و سرورها از شنود و دستکاری مصون باشد. ترکیب استراتژیهای صحیح رمزنگاری، مدیریت سختگیرانه کلیدها و پیکربندی پروتکلهای بهروز، شالوده یک سیستم نرمافزاری امن و قابل اعتماد در سطح انترپرایز را تشکیل میدهد.

0 نظر
هنوز نظری برای این مقاله ثبت نشده است.